芯片解密之侵入攻擊 半導體設備的關鍵作用與防護策略
引言
在信息安全領域,芯片解密一直是攻防雙方激烈交鋒的焦點。侵入攻擊(Invasive Attack)作為芯片解密的一種重要手段,通過物理方式破壞芯片封裝,直接訪問內(nèi)部電路,從而提取敏感信息或逆向工程芯片設計。在這一過程中,半導體設備扮演著至關重要的角色。本文將深入探討侵入攻擊的原理、所需半導體設備、攻擊流程以及相應的防護策略。
一、侵入攻擊概述
侵入攻擊是指攻擊者通過化學、機械或光學方法移除芯片封裝,暴露內(nèi)部晶體管和金屬互連層,然后利用微探針、聚焦離子束(FIB)、掃描電子顯微鏡(SEM)等設備讀取電路狀態(tài)或修改電路功能。與側(cè)信道攻擊不同,侵入攻擊具有破壞性,但能獲取更精確的內(nèi)部信息。
1.1 攻擊目標
- 提取密鑰、加密算法等敏感數(shù)據(jù)
- 逆向工程芯片設計,復制知識產(chǎn)權
- 修改電路功能,植入硬件木馬
1.2 攻擊特點
- 需要昂貴的半導體設備和專業(yè)知識
- 耗時長,但成功率高
- 通常針對高價值目標,如安全芯片、軍用芯片
二、侵入攻擊的半導體設備
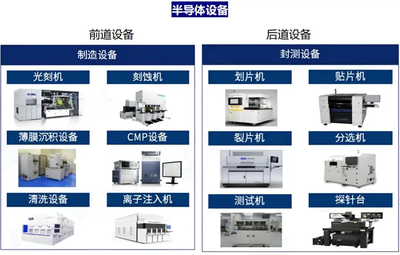
侵入攻擊的核心在于半導體設備的使用。以下是關鍵設備及其作用:
| 設備 | 作用 |
|------|------|
| 化學開封機 | 使用酸液腐蝕封裝,暴露芯片裸片 |
| 等離子刻蝕機 | 干法刻蝕去除鈍化層,精確控制 |
| 掃描電子顯微鏡(SEM) | 高分辨率成像,觀察電路結構 |
| 聚焦離子束(FIB) | 切割、沉積、注入,修改電路或制備樣品 |
| 微探針臺 | 接觸焊盤或金屬線,讀取電信號 |
| 光學顯微鏡 | 初步觀察和定位 |
| 原子力顯微鏡(AFM) | 納米級表面形貌分析 |
| 能量色散X射線光譜(EDS) | 材料成分分析 |
2.1 化學開封設備
化學開封是侵入攻擊的第一步。攻擊者使用發(fā)煙硝酸或硫酸等強酸,在加熱條件下腐蝕封裝材料(如環(huán)氧樹脂),直到芯片裸片暴露。現(xiàn)代芯片常采用銅柱倒裝焊,開封難度更大,需要等離子刻蝕等干法工藝。
2.2 聚焦離子束(FIB)系統(tǒng)
FIB是侵入攻擊中最強大的工具之一。它利用聚焦的鎵離子束,可在納米尺度上切割、沉積金屬或絕緣層,甚至注入離子改變摻雜濃度。攻擊者可用FIB切斷金屬線、連接電路節(jié)點,或制備用于透射電子顯微鏡(TEM)的薄片。
2.3 掃描電子顯微鏡(SEM)
SEM提供高分辨率表面圖像,可觀察晶體管柵極、金屬互連等細節(jié)。配合EDS,還能分析材料成分。攻擊者通過SEM圖像重建電路網(wǎng)表,進而逆向工程。
2.4 微探針臺
微探針臺配備多個探針,可精確接觸芯片表面的微米級焊盤或金屬線。攻擊者通過探針讀取信號,或注入故障。現(xiàn)代探針臺常與SEM集成,實現(xiàn)原位觀測和探測。
三、侵入攻擊流程
典型的侵入攻擊分為以下步驟:
- 芯片準備:從系統(tǒng)板上拆下芯片,清潔表面。
- 封裝去除:使用化學或等離子方法去除封裝,暴露裸片。
- 鈍化層去除:用FIB或反應離子刻蝕(RIE)去除二氧化硅鈍化層。
- 成像與定位:用SEM或光學顯微鏡定位感興趣區(qū)域。
- 探測或修改:用微探針讀取信號,或用FIB修改電路。
- 數(shù)據(jù)提取:將探測到的信號引出,分析得到敏感信息。
例如,攻擊者可能先通過化學開封暴露芯片,然后用FIB切斷金屬線以隔離安全模塊,再用微探針讀取存儲器內(nèi)容。整個過程需要高精度設備和豐富經(jīng)驗。
四、防護策略
針對侵入攻擊,芯片設計者和制造商可采取以下措施:
- 主動屏蔽層:在芯片表面覆蓋金屬屏蔽層,一旦被破壞即觸發(fā)清零電路。
- 傳感器網(wǎng)絡:集成溫度、電壓、光傳感器,檢測異常環(huán)境。
- 物理不可克隆函數(shù)(PUF):利用工藝偏差生成密鑰,避免存儲密鑰。
- 加密與混淆:對內(nèi)部總線加密,或采用邏輯混淆增加逆向難度。
- 3D集成:將敏感電路埋入底層,增加攻擊復雜度。
- 防開封涂層:使用聚對二甲苯等涂層,延緩化學腐蝕。
安全芯片常采用鐵電存儲器(FRAM)或靜態(tài)隨機存取存儲器(SRAM)PUF,在斷電時丟失密鑰,防止侵入讀取。
五、結論
侵入攻擊是芯片解密中最直接、最有效的手段之一,其成功高度依賴先進的半導體設備。隨著芯片制程不斷微縮,攻擊成本與技術門檻日益提高,但防護手段也在同步演進。三維集成、新型存儲器和主動防護電路將進一步增強芯片的抗侵入能力。理解侵入攻擊與半導體設備的關系,對于設計安全芯片和評估安全風險具有重要意義。
參考文獻
[1] Skorobogatov, S. (2017). Invasive attacks on secure chips. In Smart Card Research and Advanced Applications. Springer.
[2] Tramer, F., et al. (2017). Stealing machine learning models via prediction APIs. USENIX Security.
[3] Torrance, R., & James, D. (2011). The state-of-the-art in IC reverse engineering. CHES.
[4] 王明, 李華. (2020). 芯片安全物理攻擊與防護技術. 電子工業(yè)出版社.
如若轉(zhuǎn)載,請注明出處:http://m.gpseo.cn/product/45.html
更新時間:2026-10-15 17:26:29